导语:当血库成为攻击目标
11月3日,法国血液机构(EFS)发布公报证实,法国多家血库的冷藏设施遭到网络攻击——这是近期席卷欧洲制冷系统的网络攻击波中,后果最为敏感的一环。存放血液制品的冷藏设备遭远程入侵,设备温度参数被异常调高。所幸警报系统迅速捕捉异常,本次事件没有造成血液制品损毁,未发现对健康带来不良影响。
EFS在声明中称,虽然该机构并非本次攻击的直接目标,但三家站点内由第三方服务商运营、存放本机构血液制品的冷藏存储设备遭到入侵,黑客蓄意调高设备温度。“具体而言,黑客将温度参数与除霜阈值设置到过高的水平。”该机构在法文声明中写道。
这份声明的措辞克制,但事件的轮廓足以令人警觉:就在同一个夜晚,至少七个欧洲国家的数十家超市冷柜刚被同一种手法击中——而在三周前,法国数百家超市已经历过一轮同类袭击。
事件还原:温度设定值从零下30度被改到110度
据法国《鸭鸣报》3日报道,攻击发生在11月1日晚至2日凌晨,目标是为法国血液机构提供制冷设备维护服务的酷世界公司(Coolworld)。黑客远程修改部分冷库的温度设定值,将原本约零下30摄氏度的目标温度更改为110摄氏度。遭攻击设施包括位于法国勃艮第-弗朗什-孔泰大区的冷藏设备。
需要强调的一个技术细节是:110摄氏度是攻击者写入控制程序的目标设定值,并不意味着冷库内部或血浆本身已实际达到该温度。官方未公布具体受影响的设备数量、温度实际上升幅度以及持续时间。
法国血液机构说明,受影响的冷库设于其制备与分发站点,用于在送往医疗机构之前储存血液制品,同时也存放机构生物样本库的各类样本,其中还包括用于输血以及药品生产的冷冻血浆。按照规定,冷冻血浆需在零下25摄氏度或更低温度下保存,冷链一旦中断便可能失效——这正是此次事件潜在后果严重的原因。
在监控系统发现异常后,该机构及时控制或停用相关设备,或将设备直接断网隔离,并将部分库存转移至其他设施。法国《鸭鸣报》报道称,是一名值班技术人员在当夜发现冷藏室温度异常上升,从而使相关人员得以迅速采取措施。
应急处置:与国家网络安全局协同,全法监测加码
法国血液机构表示,技术团队正与法国国家信息系统安全局(ANSSI)及卫生部保持联系,并加强对所有设备运行情况的监测。
法国卫生部在一份声明中表示,法国血液机构多家地方站点发生网络安全事件,部分冷库监控控制系统遭到波及;目前事态已经受控,相关情况正受到严密监测。“得益于设施自带的监控报警系统,以及第一时间落实的预防性举措,血液供应的安全性得到保障。”
应急措施包括关闭受影响设备的远程访问权限、加强对设备运行状况及血液制品保存条件的监测,并将冷藏库内存放的产品转移至其他设施。法国卫生部长办公室表示,技术调查仍在进行,以进一步查明攻击方式和事件具体经过、可能受到影响的设备总数,以及受影响设施恢复运行的条件和时间安排。
值得注意的是口径上的一个细节:法国血液机构最初表示,受影响的是输血安全监测用的捐献者样本,随后向《鸭鸣报》承认,冷冻血浆也在受影响设备之列。Coolworld方面则表示,安全漏洞存在于第三方供应商的某个组件中。
回溯:从数百家法国超市到至少十国冷柜的攻击链
此次血库遭袭并非孤立事件。近期,法国及其他欧洲国家的超市冷藏冷冻设施已接连遭遇网络攻击。
第一波攻击发生在10月12日至13日凌晨,目标集中在法国。黑客远程控制了数百家超市的制冷管理系统,将温度升到50摄氏度并维持约6小时,部分设备过热起火,损失以数千万欧元计。法国网络安全部门事后指出,漏洞“基础得令人不安”:许多冷柜控制器直接暴露在互联网上,使用出厂默认密码,固件多年未更新,报警功能在攻击前被关闭或静默,店员直到第二天早上才发现异常。
三周后的11月2日凌晨——也就是血库遭袭的同一个夜晚——同样手法的网络攻击出现在至少十个欧洲国家。比利时、卢森堡、瑞典、爱尔兰、荷兰、爱沙尼亚和芬兰等国的数十家超市制冷系统被入侵,冷冻柜温度升至50摄氏度甚至更高,生鲜成批报废。瑞典斯德哥尔摩一家ICA加盟店的销售经理英格沃尔对路透社表示:“所有冷柜都到了50度,全毁了。”该店攻击发生在凌晨2点,直到5点半才被发现。
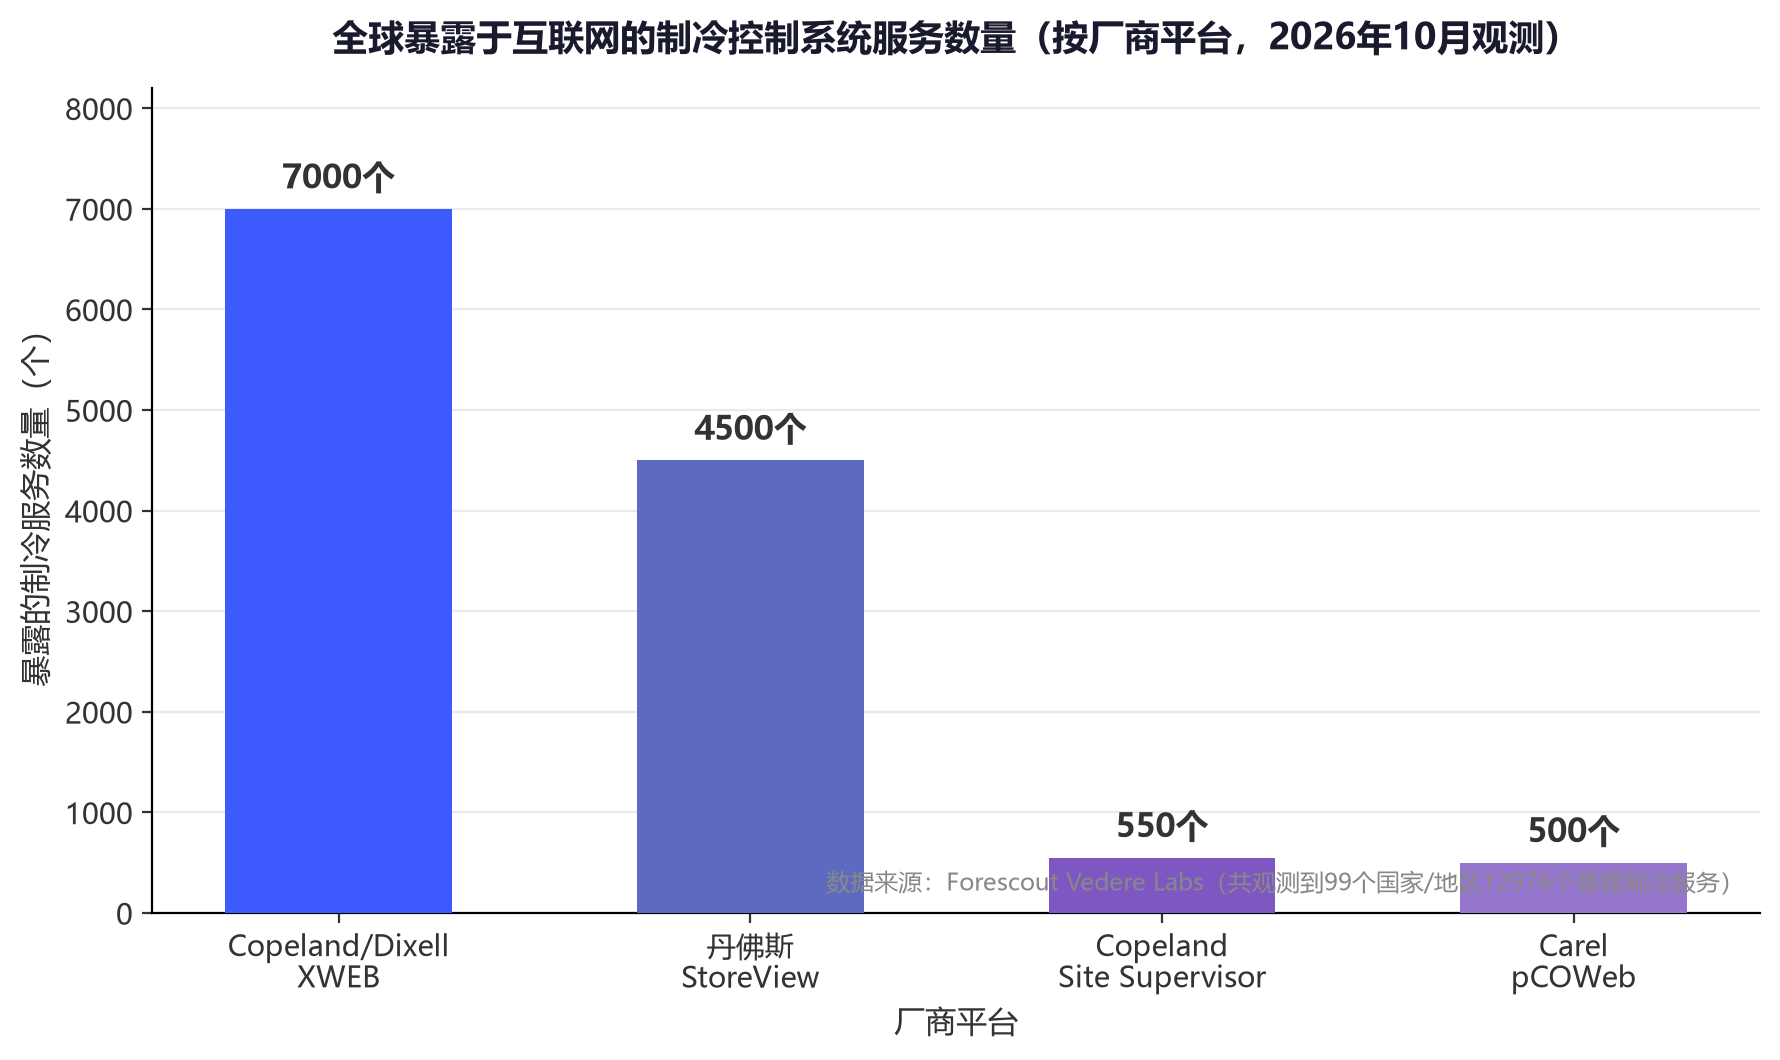
【图表:全球暴露于互联网的制冷控制系统服务数量】
该事件没有组织认领,也没有勒索要求。欧盟将其定性为“蓄意扰乱食品供应链”,并已与多个成员国当局展开调查。目前尚无证据表明此次血液机构制冷设备维护服务商遭袭与此前超市系列事件存在关联。
技术剖析:“低技术”攻击为何能击穿民生设施
网络安全公司Sophos的威胁情报总监皮林(Rafe Pilling)将这类攻击比作“戴上橡胶手套去拨开关”:不需要定制恶意软件,也不需要零日漏洞,只要找到暴露在公网上的管理界面,用默认凭证登录,就能把恒温器的设定值改掉。
丹麦制冷系统制造商丹佛斯(Danfoss)方面确认,超市攻击中受影响的型号主要是AK-SM 800和AK-SC 355,前者已于2021年5月停产,后者早在2016年就已淘汰。这些本应被替换的旧设备,连同其已知的安全缺陷,一直留在欧洲的冷链系统中运行。
暴露面的规模可以用数字衡量。美国网络安全公司Forescout旗下Vedere实验室的观测显示,全球99个国家和地区共有12976个制冷服务暴露在互联网上;其中Copeland/Dixell XWEB超过7000个,丹佛斯StoreView约4500个,Copeland Site Supervisor约550个,Carel pCOWeb约500个;扫描到的丹佛斯AK-SM 800A StoreView服务中,80%受已知漏洞影响。
这种结构性风险源自三重割裂:设备由业主拥有、维护外包给承包商、网络由第三方提供——数据分析机构IDC的分析师点出了具体的缺口:网络安全团队往往不知道这些设备已经联网,“监控威胁情报的人和管理运营技术的人之间,存在巨大的可见性差距”。远程运维的便利本身构成了攻击面:制冷控制器通过网关接入互联网,由服务商远程监控温度、除霜计划和报警状态,攻击者一旦获得入口,就能下发在系统看来“完全合法”的指令。
SentinelOne研究员汤姆·黑格尔指出,攻击者登录一个暴露的控制面板“几乎不留下任何东西”——没有恶意代码可分析,线索仅剩一个大概率指向租用服务器的IP地址。“从防守方的视角看,一个少年和一个情报机构长得差不多。”
归因困境:无人认领的“混合战”
目前没有任何组织正式认领这两波攻击,也没有勒索要求。意大利邮政警察已立案调查,审查方向包括“亲俄黑客团体协调的破坏行动”;比利时检方也启动了刑事调查。
Forescout的研究显示,2026年以来,亲俄黑客组织Z-Pentest Alliance与NoName057(16)等已声称实施了20多起针对工商业制冷系统的攻击,目标涵盖西班牙、意大利等国的超市、酒庄、果品仓储与食品加工厂——仅4月26日一天,Z-Pentest就声称攻击了10起。但需要明确的是:Forescout的发现只证明此类攻击存在先例,并不能证明本轮法国及欧洲事件的责任方。
比利时网络安全中心发言人埃赫斯(Katrien Eggers)直言,幕后黑手“可能永远无法查明”,她同时担忧人工智能正在降低攻击门槛、增加溯源难度。Sophos的皮林则认为,最可能的两种解释是“某种国家背景的信号展示与能力演示”,或者“出于个人原因的独行黑客”。
攻击一旦不提出勒索、不发表声明、不认领行动,调查所能依赖的技术线索就更加有限。而分析人士指出,混合战的关键特征恰恰在于:模糊性本身就是工具——攻击只要被感知为“可能来自国家行为体”,其心理冲击和威慑效果就已经部分实现。
深层影响:冷链安全从零售盲区走向医疗生命线
法国血液机构是在受污染血液危机后成立的公共机构,负责从献血者到患者整个环节的法国公共血液服务。这样一个事关生命线的机构,其冷链安全却依赖于一家制冷服务承包商——这本身就是此次事件最值得深思的地方。
正如Claroty首席技术官普雷明格(Amir Preminger)所警示的:制冷控制器同样用于医院、制药、水务、数据中心——“任何处理温度敏感货物的机构都在风险面上”。血库冷库中的冷冻血浆用于治疗严重出血和凝血障碍,冷链中断即意味着这些产品失效。如果值守人员反应慢一步,后果不堪设想。
监管层面同样存在空白。欧盟《网络弹性法案》的漏洞报告义务自2026年9月起适用,但不强制厂商修复已停产产品,本次受影响的丹佛斯控制器多不在强制修复范围内;欧盟网络安全框架的重心仍在能源、交通、金融等关键基础设施,零售是一个相对盲区。标准网络保险通常也不覆盖食物变质这类物理损失。
制度层面的协调已经启动。欧盟委员会在11月3日召集了两场危机会议,目的是交换信息并研究“如何集体应对”。欧盟网络安全局(ENISA)指出,针对多个成员国零售业的网络攻击规模之大,“突显了欧洲在网络事件应对方面开展合作、快速信息共享和协同响应的重要性”。英国国家网络安全中心负责人理查德·霍恩则警告:“眼下潜伏着大量漏洞,从某种角度来说,它们就像在被动排队等待被利用,我们在短期内面临的最严峻威胁,正是这类攻击事件在数量上的爆发式增长。”
多家安全机构给出的防护建议高度一致:将制冷系统等运营技术(OT)设备从公网撤下,远程运维只经由安全VPN并辅以多因素认证;清点并替换已停产的设备;在控制器侧设置物理合理区间的硬限制——正如业界人士所言,“一台冰柜本应拒绝变成烤箱,不管是谁下的指令”。
结语
从超市冷柜到血库冷库,攻击者只用了一种手法:登录暴露在互联网上的控制界面,把温度设定值改高。技术门槛极低,后果却直击民生与生命线。此次法国血液机构事件之所以有惊无险,靠的是监控报警和值班人员的及时发现——但基础设施安全不能永远寄希望于运气。在网络攻击从“窃取数据”转向“制造物理破坏”的当下,任何接入互联网却无人认真设防的设备,都可能成为下一个被拨动的开关。事件的入侵路径、设备范围与责任归属仍有待法国国家信息系统安全局与各国调查机构给出结论,而欧洲乃至全球的冷链设施安全审视,已刻不容缓。