10月28日,Alphabet旗下谷歌在纽约举办首届数字资产研讨会,发布面向银行的加密资产安全托管服务Google Multi-Party Compute。这款私人预览版产品瞄准的,正是数字资产行业最大的失血点——私钥:Chainalysis数据显示,2024年被盗加密资产中43.8%源于私钥泄露。在AI与量子计算双重威胁逼近的背景下,谷歌选择在威胁成为系统性风险之前卡位安全基础设施。
一、开篇:一场研讨会与一个预览版产品
10月28日,Alphabet旗下谷歌在纽约举办首届数字资产研讨会(Digital Assets Symposium),会上展示了一项名为Google Multi-Party Compute(谷歌多方计算)的安全服务。这是一套面向银行等金融机构、用于保护加密货币与代币化资产的托管安全系统,目前处于私人预览(private preview)阶段,尚未对一般客户开放。谷歌向媒体证实,已有数家设计合作伙伴与大型金融机构参与测试,测试机构名单未披露;母公司Alphabet已开始用这套系统保护自身在以太坊与Solana区块链上的数字资产。
按照谷歌公布的计划,该服务将于2027年初实现商用,定价尚未公布。Google Cloud数字资产策略总监Rich Widmann向CoinDesk道出了入场理由:“数字资产采用与代币化正处于转折点。当受监管金融机构开始采用区块链与代币化时,它们需要可扩展、经过验证的基础设施来保护客户资产。”
从产品定位看,谷歌瞄准的是金融机构使用区块链的四类核心业务:发行代币化资产、处理支付、跨境转移资金与提供托管服务。这些业务存在一个共同约束——区块链交易一经完成通常不可逆转,一旦交易授权环节失守,损失几乎无法追回。因此,签署交易所依赖的私钥,成为整条安全链路上最敏感的单点,也是机构进入数字资产市场必须先回答的问题。
值得注意的是,多方计算对谷歌并非全新课题:2023年4月,谷歌曾发布技术指南,讲解客户如何基于Confidential Space机密计算环境自行搭建分布式签名系统;其现有Cloud KMS与Cloud HSM服务也已被金融机构用于密钥管理。此次的不同之处在于,谷歌首次将MPC签名、交易规则引擎与密钥恢复集成为一款面向数字资产的现成服务,客户无需自行拼装能力。市场层面,Fireblocks、BitGo、Fordefi等专业厂商早已提供MPC架构的机构托管产品,谷歌的进入,把这条原本由加密原生厂商主导的赛道推入了云巨头的竞争半径。
二、威胁画像一:44%——私钥已成最大失血点
谷歌此刻入场,首先有数据层面的依据。区块链分析机构Chainalysis于2024年12月19日发布的年度加密犯罪报告显示:2024年被盗加密货币总额达22亿美元,同比增长约21.07%,攻击事件303起(2023年为282起),是十年内第五个失窃金额突破十亿美元的年份。其中,私钥泄露以43.8%的占比成为被盗资产的最大来源(其余手法合计占56.2%)——这即是TipRanks报道中“44%”的精确口径。
失窃结构的变化同样值得注意。2024年上半年,去中心化金融(DeFi)平台仍是失窃重灾区;进入下半年,攻击重心明显转向中心化服务:2024年5月,日本的DMM Bitcoin被窃3.05亿美元,7月印度的WazirX损失2.349亿美元,两者均被指与私钥管理失当有关。Chainalysis网络犯罪研究负责人Eric Jardine指出,对托管着大量用户资产的中心化服务而言,确保私钥安全至关重要,私钥一旦失守,影响可能是毁灭性的。
私钥失陷的损失在2024年之后仍在延续。据DeFiLlama数据(经媒体转述),截至2026年6月,区块链项目因黑客攻击与漏洞累计损失约166.9亿美元,其中约四成可归因于私钥泄露。仅2026年就接连发生两起标志性事件:3月,稳定币协议Resolv因特权账户私钥泄露及铸币系统缺陷损失约0.25亿美元(合2500万美元);6月,Humanity Protocol一名基金会成员电脑中的7把私钥被盗,攻击者借此从至少17个钱包转走超过0.32亿美元(合3200万美元),项目代币一度跌逾80%——单台设备失守即可撬动多把密钥,正是这类事件令机构侧寒意加深。
AI元素的加入,让威胁开始显现规模效应。Chainalysis统计,与AI工具供应商关联的骗局在2025年单次平均收益达320万美元,约为无AI关联骗局(71.9万美元)的4.5倍;尽管报告谨慎地未确认AI与高收益之间的直接因果关系,业界担忧的方向已经明确:能力更强的AI智能体,可能自主探测并利用私钥管理环节的漏洞,把原本零散的攻击自动化、规模化。这正是“业界担忧强力AI智能体窃取私钥”的现实注脚,也是谷歌将AI风险写进产品叙事的原因。
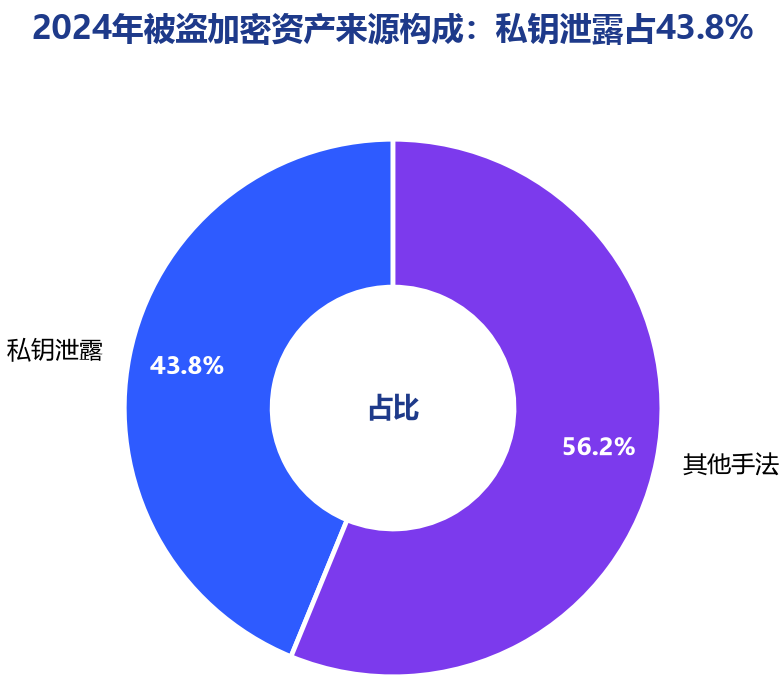
图1 2024年被盗加密资产来源构成:私钥泄露占43.8%
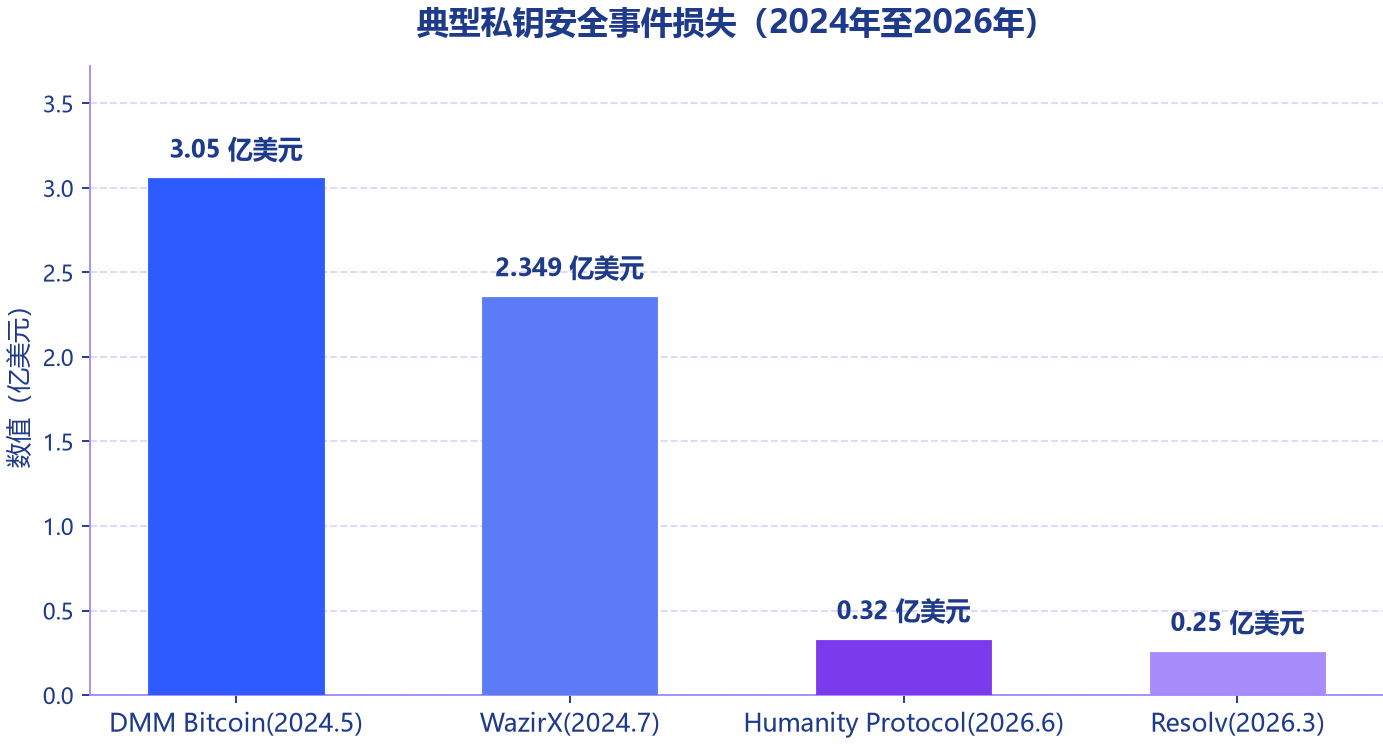
图2 典型私钥安全事件损失(2024年至2026年)
三、威胁画像二:量子计算这只尚未落地的靴子
相比AI,量子计算是更远、但更彻底的威胁。多数加密货币依赖椭圆曲线密码学(ECC)保证“从公钥推不出私钥”,其安全性建立在经典计算机的算力边界之上。量子威胁的分工十分清晰:Shor算法在足够强大的容错量子计算机上可以从公钥反推私钥,直接击穿ECDSA/EdDSA数字签名体系;而Grover算法对SHA-256等哈希函数仅有平方根级加速,256位哈希仍保留约128位有效安全强度。换言之,量子攻击瞄准的是钱包签名与所有权证明,而非挖矿或链上记录本身。
2026年3月30日,谷歌Quantum AI团队发布白皮书《保护椭圆曲线加密货币免受量子漏洞影响:资源估算与缓解措施》,显著压缩了行业的时间预期。研究估计,破解比特币所依赖的ECC所需资源仅为学界此前普遍估计的约二十分之一——从约需1000万个物理量子比特压缩至不超过50万个,压缩约20倍;其设计的两种攻击方案各需约1200个至1450个高品质量子比特。白皮书还给出一个具体攻击场景:交易在内存池中等待确认时公钥短暂暴露,经优化的Shor算法可在约9至12分钟内完成私钥推导——比特币平均确认时间约10分钟,攻击者约有41%的概率抢在交易上链前截取资金;确认更快的以太坊则暴露面较小。
这项研究同时划定了存量风险:约690万枚比特币(约占总供应量三分之一)存放在公钥已经曝光的钱包中,其中包括早期约170万枚及地址复用带来的暴露资产——它们不受10分钟交易窗口限制,可被随时攻击;2021年上线的Taproot升级因公钥默认上链,也被认为扩大了未来易受攻击的钱包范围。谷歌据此将“Q-Day”(量子计算机可破解主流加密之日)的应急准备节点提前至2029年,呼吁加密业界在此之前完成后量子迁移;谷歌自身自2016年起推进公司级后量子迁移。
标准与路线图的供给正在跟上:美国国家标准与技术研究院(NIST)于2024年8月发布首批三项后量子密码标准(FIPS 203、FIPS 204与FIPS 205三项标准,2025年增选HQC算法);以太坊基金会2026年1月成立后量子安全团队,路线图目标约2029年完成核心后量子基础设施。不过需要指出的是,谷歌MPC产品解决的是凭证窃取类风险,并不防御密码学被破解本身;其商用版将支持ECDSA与Ed25519签名算法,架构上兼容未来后量子升级,但升级时间表尚未公布。
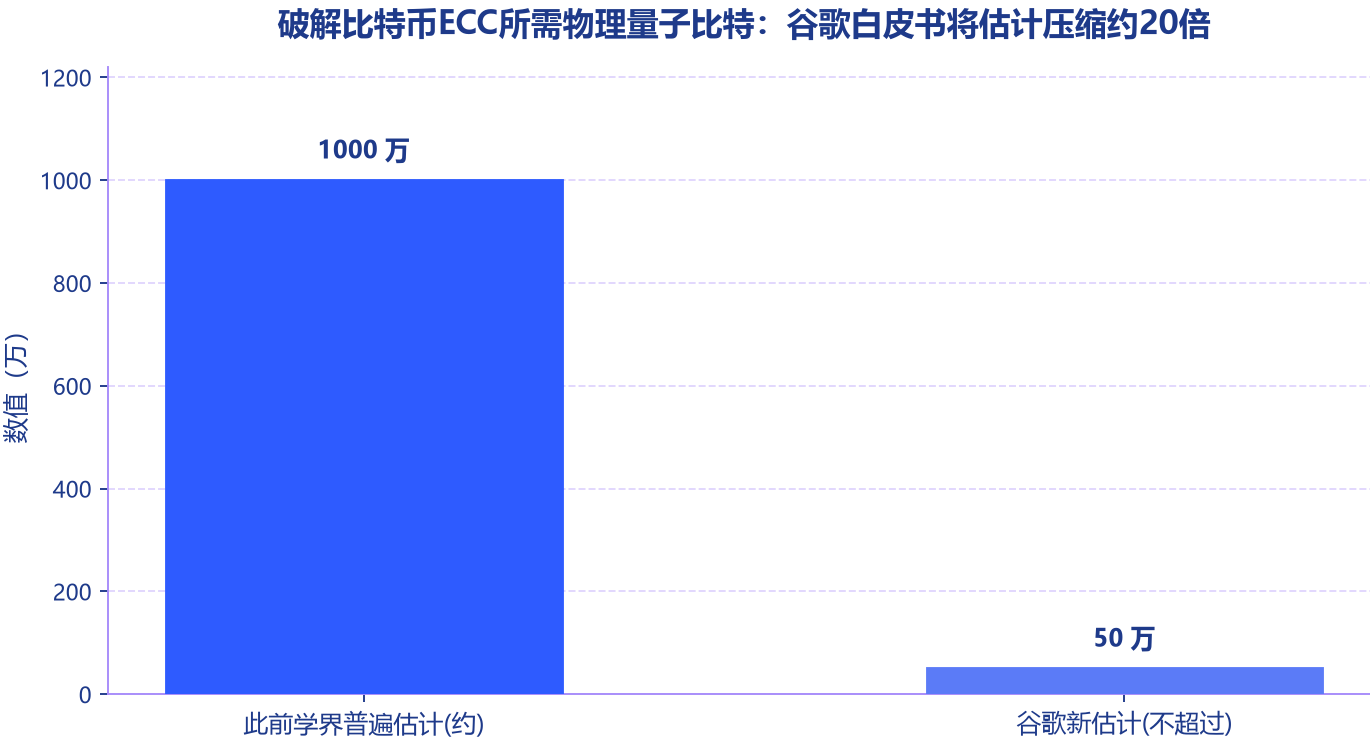
图3 破解比特币ECC所需物理量子比特:谷歌白皮书将估计压缩约20倍
四、技术拆解:密钥永不落单的MPC路线
MPC(安全多方计算)是密码学中的通用原语:一组互不信任的参与方各自持有秘密数据,协同完成既定函数的计算,而不泄露各自的输入。映射到密钥管理场景,就是把控制钱包的私钥拆成多个份额、分散存放于彼此独立的系统;签署交易时,由达到约定门限的份额协同运算,完整的私钥自始至终不在任何单一位置出现或重组。国内金融业对这一技术并不陌生:工商银行、中国银行与华控清交等机构已运用安全多方计算搭建跨机构数据核验平台,华为云等云商亦将其列为标准隐私计算能力。
谷歌方案的架构安排提供了教科书式的落地样本:机构可将签名份额分配到自有硬件、Google Cloud与其他云服务商三处;银行可设置“三取二”或“七取五”的审批门限;每笔转账先进入Confidential Space机密运算环境,由规则引擎比对机构自定义条件——单笔金额上限、限定收款地址、需要哪些部门或额外审批——全部通过后才开始签名。谷歌强调,即便密钥份额存于其机房,谷歌也无法以未加密形式读取内容;客户保留密钥材料控制权,服务并支持密钥恢复。
与既有密钥管理路线相比,三条路线各有取舍。其一,单钥加硬件隔离(以Cloud HSM、硬件钱包为代表),能防网络窃取,但硬件一旦失守即为单点,Humanity Protocol事件即为明证;其二,链上多签,去除了单点,但签名脚本公开暴露、多方协作繁琐且跨链支持有限;其三,MPC在链下完成分片协同签名,链上呈现的仍是普通签名,兼容性最好,代价是协议复杂度与参与方协调成本更高。谷歌此次实质上是把“HSM式密钥基础设施+策略引擎+MPC签名”三类能力集成为一项托管服务,并叠加了面向数字资产的密钥恢复。
边界也需要讲清:多家媒体报道援引分析师观点提示,分发密钥并不等于消除风险——若多个签名参与方共享同一管理环境或同一套恢复系统,攻击者仍可能一网打尽;方案的实际效果,最终取决于机构如何配置份额隔离、管理员权限与审批策略。换言之,MPC把“偷走一把钥匙”变成“同时攻破多个独立环境”,大幅抬高了攻击成本,但安全上限由机构自身的实施质量决定。
五、时间轴:从预览测试到2027年初商用
把事件放回时间轴,谷歌的布局节奏清晰可见:2023年4月,发布Confidential Space MPC技术指南,铺垫分布式签名的工程方法;2026年3月30日,量子白皮书将“Q-Day”准备节点划至2029年,向业界喊话后量子迁移;2026年10月21日前后,谷歌云伦敦区域因“电力事件”中断,Revolut、劳埃德、汇丰等机构服务受阻,欧洲银行管理局(EBA)与英国议会财政委员会相继问询;10月28日,首届数字资产研讨会上MPC预览版亮相;按计划,2027年初商用。
谷歌云中断事件并非无关插曲。欧盟此前已指定19家科技公司为金融业关键第三方提供商,纳入EBA等三家监管机构的联合直接监管;英国亦对四家云服务商采取类似措施——谷歌云同时落入两套监管框架,须向英国金融行为监管局与英格兰银行报告严重中断。对考虑把密钥份额放进谷歌云的银行而言,云商自身的运营韧性与监管地位,与MPC的密码学强度同等重要;这也解释了谷歌方案为何强调份额可分散于其他云服务商与机构自有硬件的多云架构。
从预览到商用之间的约十五个月,是产业的关键窗口。目前,测试机构的名单与反馈尚未公开,定价与性能基准未披露,后量子升级时间表未定;与此同时,针对金融业关键第三方的监管约束正在收紧。对谷歌而言,商用落地之前需要回答的不只是“密码学上是否安全”,还有“监管上是否可接受、运营上是否可信”——这三问的答案,将决定银行是否愿意把最重要的资产授权环节托付给这家云巨头。
六、收束:安全正在成为数字资产的入场券
需求侧的增长逻辑清晰可见。rwa.xyz数据显示,链上代币化真实世界资产(不含稳定币)从2026年1月的约210亿美元增至4月的约276亿美元(同比增长约300%),6月末进一步升至约326.5亿美元;其中代币化美债以约134亿至148亿美元的规模居首。机构产品已进入规模化运营:贝莱德BUIDL、富兰克林邓普顿BENJI链上货币基金、摩根大通Kinexys(存款代币JPM Coin登陆以太坊)、高盛与纽约梅隆的代币化流动性基金等相继落地;渣打银行则在阿联酋成为首家向客户提供加密货币现货交易的国际银行。对市场空间,多家机构预测口径差异较大(主要源于是否计入稳定币等):BCG预计2030年达16万亿美元,Citi给出2030年5.5万亿至8.2万亿美元区间,渣打预计2028年达数万亿美元。
在这条上链曲线背后,安全是所有机构的共同前置条件。银行上链经营的是受监管的客户资产,任何一次私钥失守都可能同时触发资产损失、声誉危机与监管问责;欧盟MiCA等框架下的合规门槛,进一步把“密钥怎么管、份额放在哪、由谁审批”变成了尽调必答题。谷歌此时把MPC能力产品化,正是看中了这一从“可选”变“必选”的窗口——用Rich Widmann的话说,受监管金融机构需要的是可扩展、经过验证的基础设施。
就位置价值而言,谷歌手握三张牌:覆盖全球的云基础设施与机密计算能力、与金融监管体系多年磨合的合规经验、以及把前沿密码学工程化为产品的能力;但10月云中断引发的监管质询提醒人们,集中度风险是云巨头绕不开的质疑,而Fireblocks、BitGo、Fordefi等加密原生厂商的先发优势同样真实。值得参考的市场情绪是:据TipRanks统计,Alphabet目前获28位华尔街分析师一致评级Strong Buy(近三个月24买入、4持有),平均目标价425.88美元,隐含约22%上行空间。
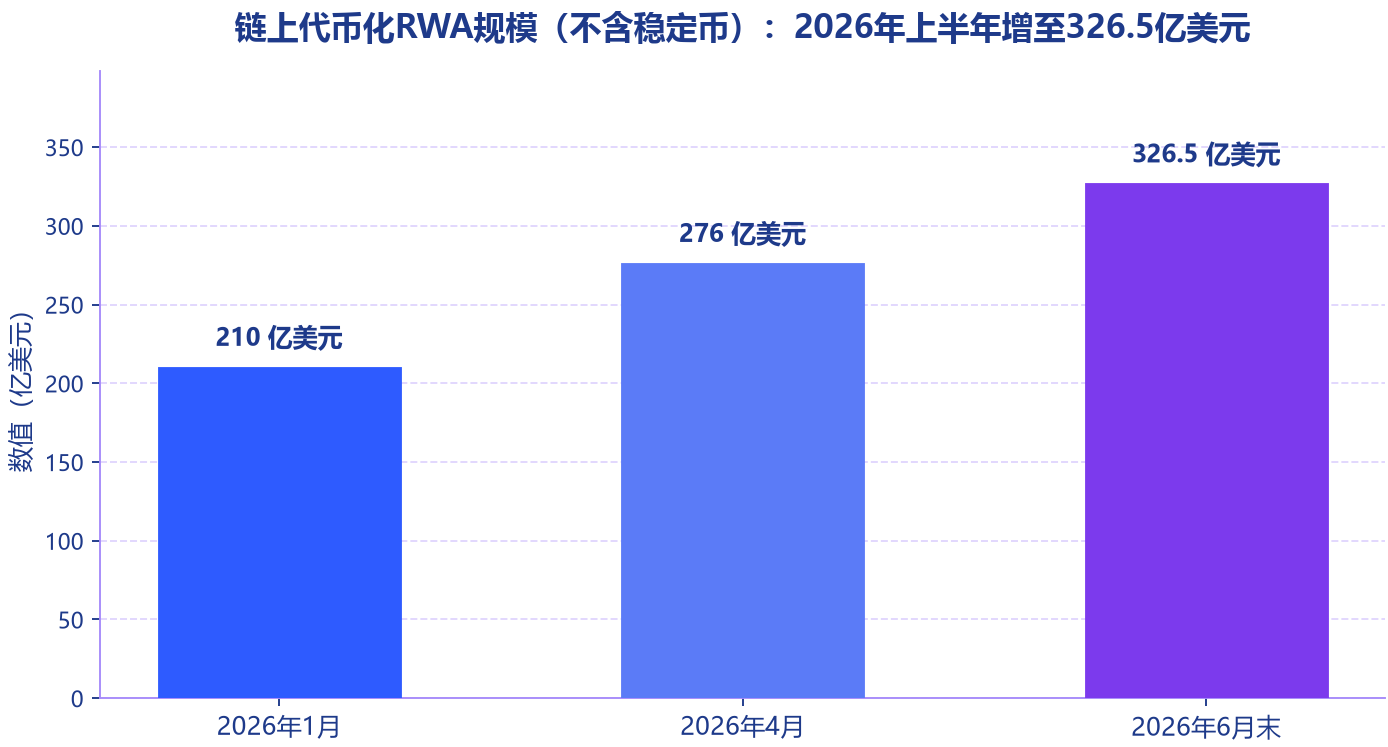
图4 链上代币化RWA规模(不含稳定币):2026年上半年增至326.5亿美元
结论
安全能力正在成为金融机构数字资产业务的入场券。2024年43.8%的被盗加密资产源于私钥泄露,AI正在放大攻击的规模效应,量子计算则把一条以2029年为节点的迁移倒计时摆上了桌面——三重压力共同把私钥安全从技术细节推升为产业级议题。
谷歌Multi-Party Compute的意义不止于单一产品:它标志着云巨头正式把数字资产安全纳入基础设施供给,用“密钥永不落单”的多方计算回应“交易不可逆”的行业约束。从预览到2027年初商用,测试机构的反馈、定价与性能基准、后量子升级路线图以及与欧盟、英国关键第三方监管框架的互动,是观察这条赛道走向的四个关键变量。
对金融机构而言,真正的决策不在于是否采用MPC,而在于如何配置份额隔离、审批策略与恢复机制,使安全上限由自身的实施质量而非供应商的承诺决定。数字资产安全的下一场竞争,将在密码学强度、运营韧性与监管信任三个维度同时展开。